Adam Ziaja
| Data urodzenia |
27 września 1986 |
|---|---|
| Zawód, zajęcie |
informatyk (dziedzina: cyberbezpieczeństwo) |
| Strona internetowa | |
Adam Ziaja (ur. 27 września 1986) – polski informatyk, ekspert cyberbezpieczeństwa specjalizujący się w testach penetracyjnych, red teamingu, informatyce śledczej i reagowaniu na incydenty. Autor wydanej przez Wydawnictwo Naukowe PWN monografii Praktyczna analiza powłamaniowa oraz współautor podręczników szkoleniowych Agencji Unii Europejskiej ds. Cyberbezpieczeństwa (ENISA) dla zespołów CSIRT. W 2019 roku zbadał i opisał trwające od lat wykorzystywanie podatności BadWPAD w polskiej domenie krajowej. Jego ustalenia, opisane przez CERT Polska, CERT Orange i Zaufaną Trzecią Stronę, doprowadziły do przejęcia domen wpad.*.pl przez NASK. Biegły sądowy z zakresu informatyki przy Sądzie Okręgowym w Warszawie, prezes zarządu spółki RED TEAM.
Życiorys
Zajmuje się zarówno ofensywną, jak i defensywną stroną cyberbezpieczeństwa, w tym analizą powłamaniową i threat huntingiem. Na liście biegłych sądowych Sądu Okręgowego w Warszawie figuruje z tytułem zawodowym inżyniera w dziedzinie informatyki, ze specjalnościami obejmującymi informatykę śledczą, analizę powłamaniową, testy bezpieczeństwa i testy penetracyjne oraz hacking i cyberprzestępczość.
W latach 2013–2014 pracował w ComCERT SA i był współautorem podręczników szkoleniowych ENISA dla zespołów CERT/CSIRT – Digital forensics (2013), Identifying and handling cybercrime traces (2013) oraz Common Framework for Artifact Analysis Activities (2014). W 2014 roku jako członek zespołu ComCERT uczestniczył w ćwiczeniach ENISA Cyber Europe, w których zespół ten uzyskał najwyższy wynik w Europie. Pracował m.in. w latach 2014–2015 jako tester penetracyjny w Royal Bank of Scotland (RBS), a w latach 2016–2017 jako starszy konsultant cyberbezpieczeństwa w zespole red team firmy Deloitte. Kieruje spółką RED TEAM oraz jest członkiem zarządu spółki RTFS.
Badania nad podatnościami
Od 2012 roku zgłaszał w trybie responsible disclosure podatności w oprogramowaniu firm i instytucji, otrzymując podziękowania publikowane na ich oficjalnych stronach – m.in. Adobe, Apple, Uniwersytet Harvarda, Netflix i Nokia. Jest autorem zgłoszeń podatności zarejestrowanych w bazie CVE, m.in. w systemie OTRS (CVE-2014-1695, CVE-2014-2554), forum MyBB (CVE-2015-2149) i routerach DASAN Zhone ZNID (CVE-2019-10677). W 2013 roku zgłosił podatność typu server-side request forgery (SSRF) w oprogramowaniu GeoNode, wykorzystywanym m.in. przez Uniwersytet Harvarda w projekcie WorldMap. Uniwersytet Harvarda odnotował jego wkład w podziękowaniach na stronie tego projektu.
Podatność BadWPAD

W 2019 roku opublikował wyniki serii badań nad wykorzystywaniem podatności BadWPAD w polskiej domenie krajowej. Ustalił, że od 2007 roku prywatna spółka utrzymywała domeny wpad.*.pl, z których serwowano pliki konfiguracyjne kierujące żądania do popularnych programów afiliacyjnych przez serwer proxy podmieniający identyfikator polecającego. Zawartość tych plików z kolejnych lat odtworzył na podstawie archiwum internetu. Ta sama infrastruktura obejmowała domeny wpad także w innych domenach najwyższego poziomu, m.in. czeskiej, włoskiej i tajwańskiej. Po ujawnieniu sprawy właściciel przekazał domeny pod kontrolę NASK, a CERT Polska skierował je na sinkhole i poinformował, że przejęto je z pomocą prowadzonej przez niego firmy RED TEAM. Sprawie poświęcono osobny rozdział w Raporcie rocznym 2019 zespołu CERT Polska. Badanie omówiły również CERT Orange i SANS Internet Storm Center oraz badacz bezpieczeństwa Kacper Szurek.
Przegląd badań nad bezpieczeństwem protokołu WPAD, opublikowany w lutym 2023 roku w czasopiśmie ACM Computing Surveys wydawanym przez Association for Computing Machinery, przedstawia badania zespołu REDTEAM.PL jako kontynuację badań Maxima Gonczarowa zaprezentowanych na konferencji Black Hat w 2016 roku i cytuje opublikowane przez Ziaję wyniki tych badań. Autorzy przeglądu wykorzystali statystyki z sinkhole'a NASK, a w podziękowaniach wymienili Ziaję.
Inne badania
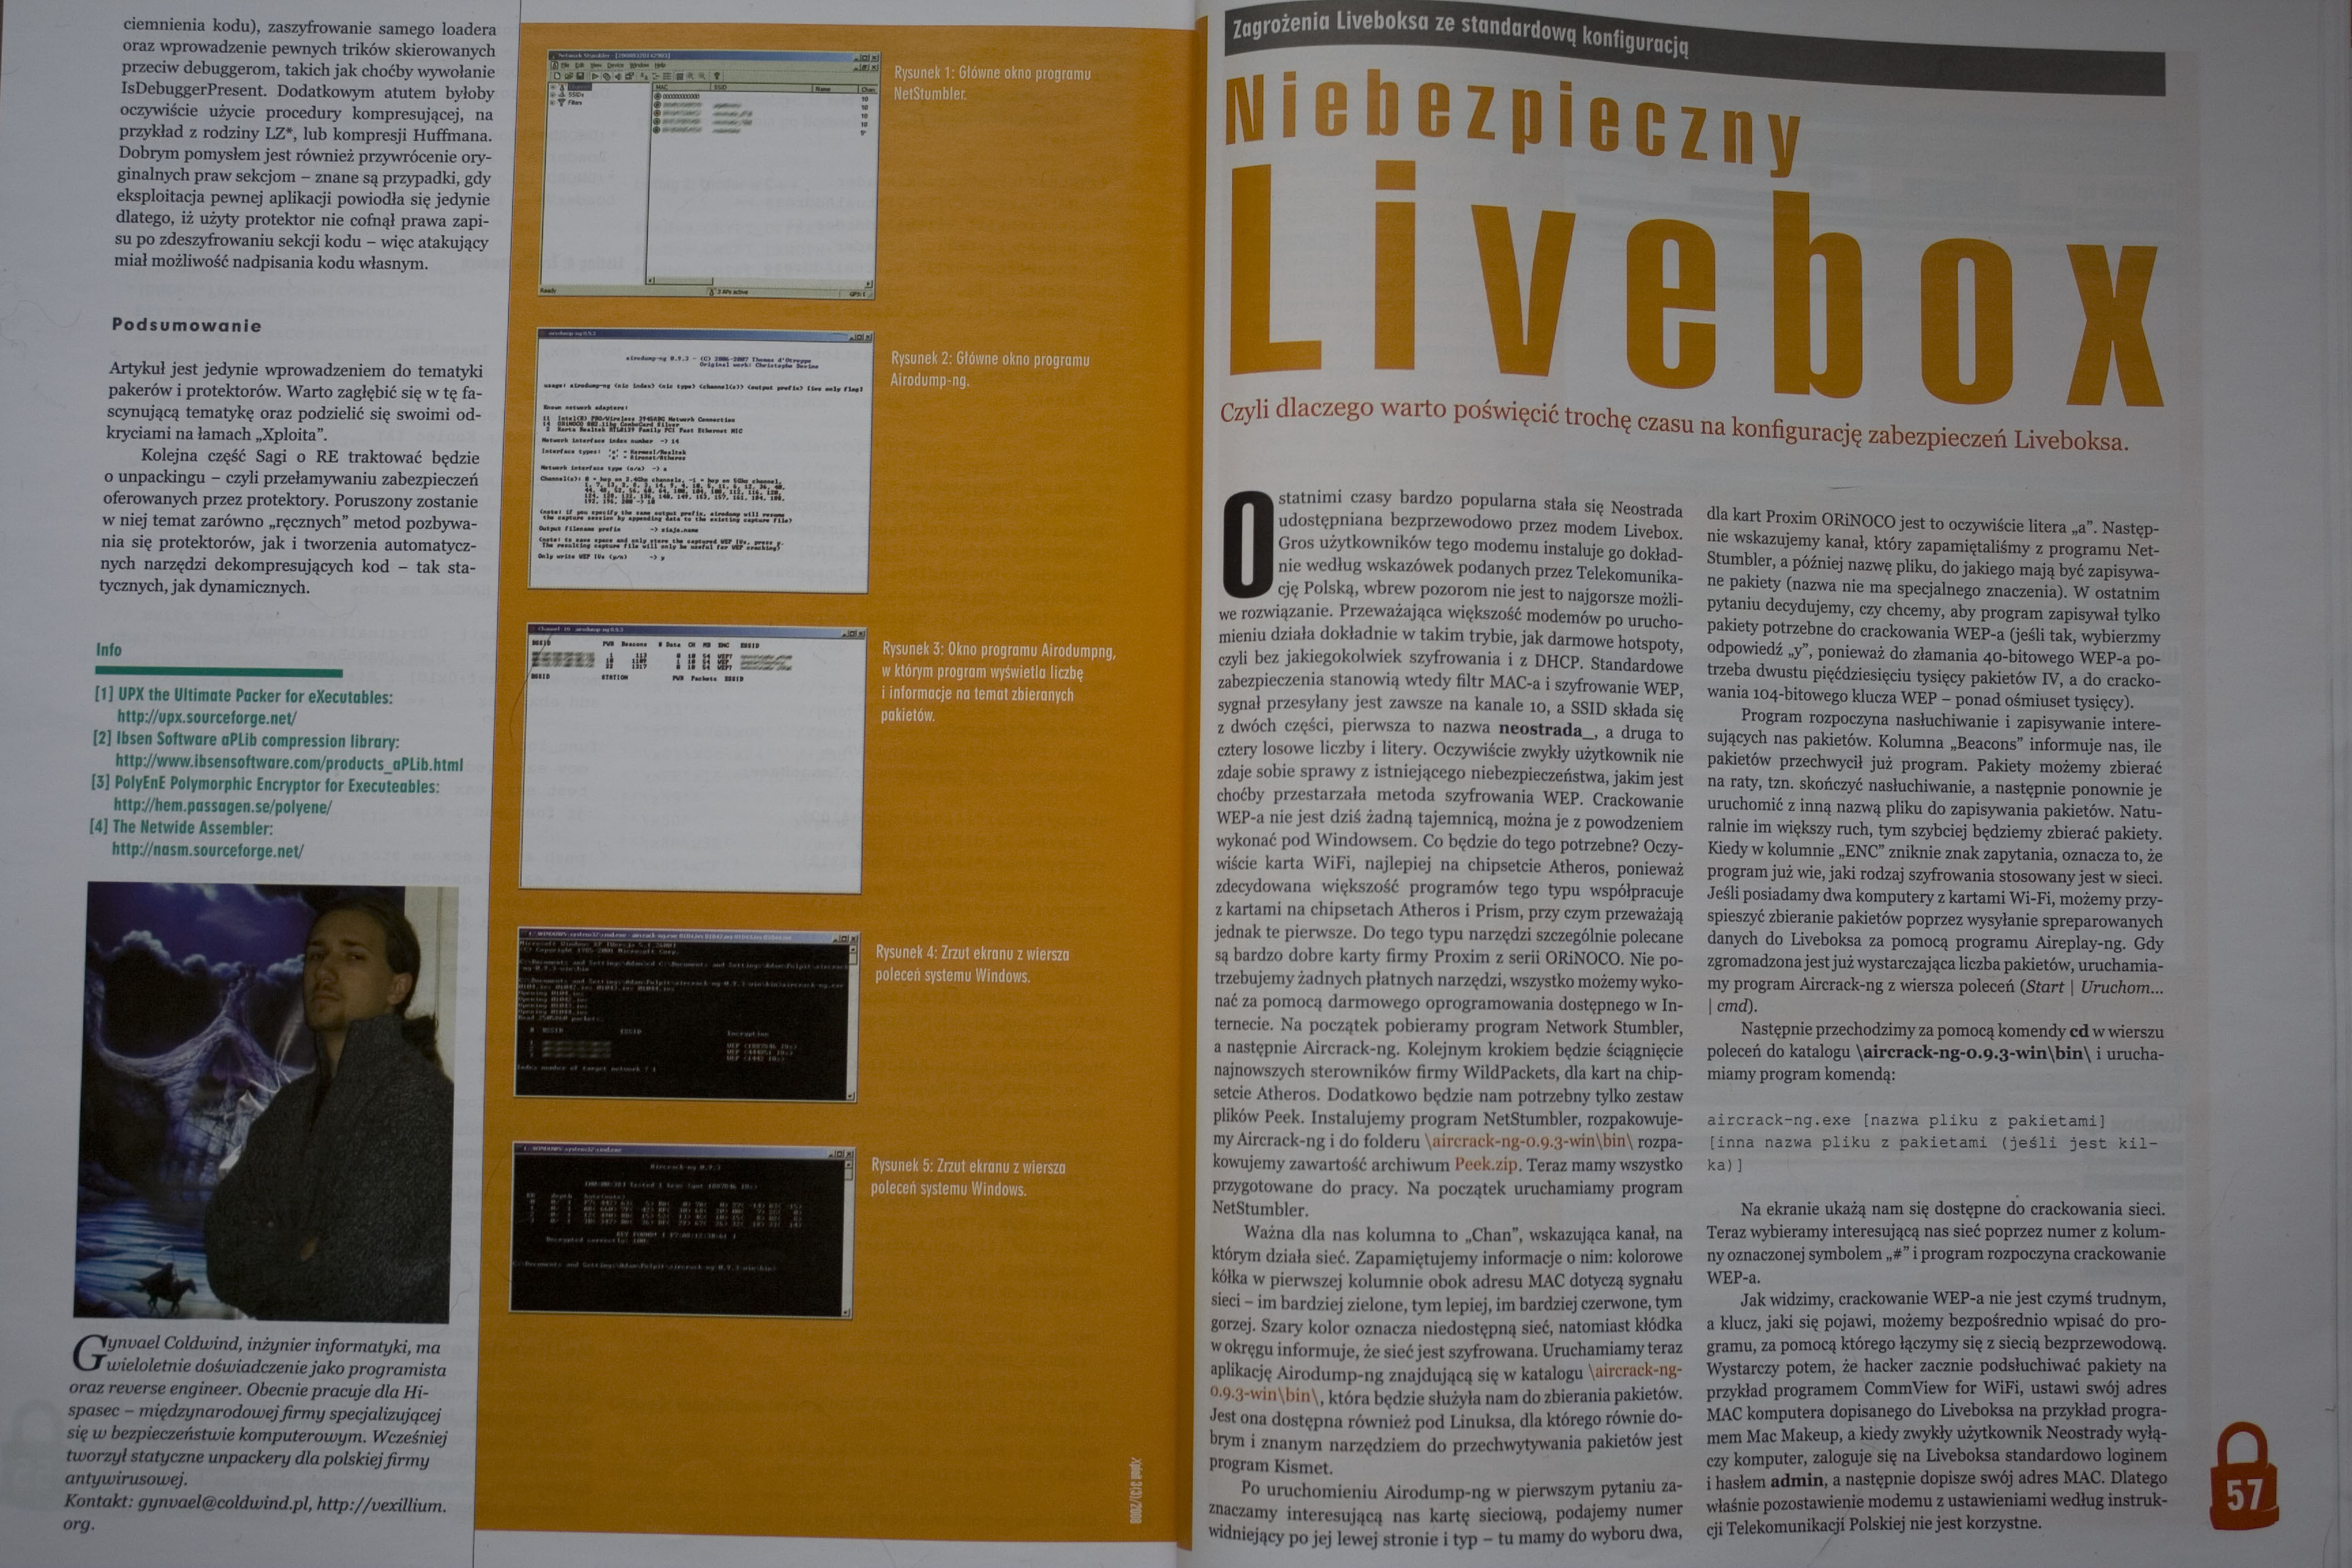
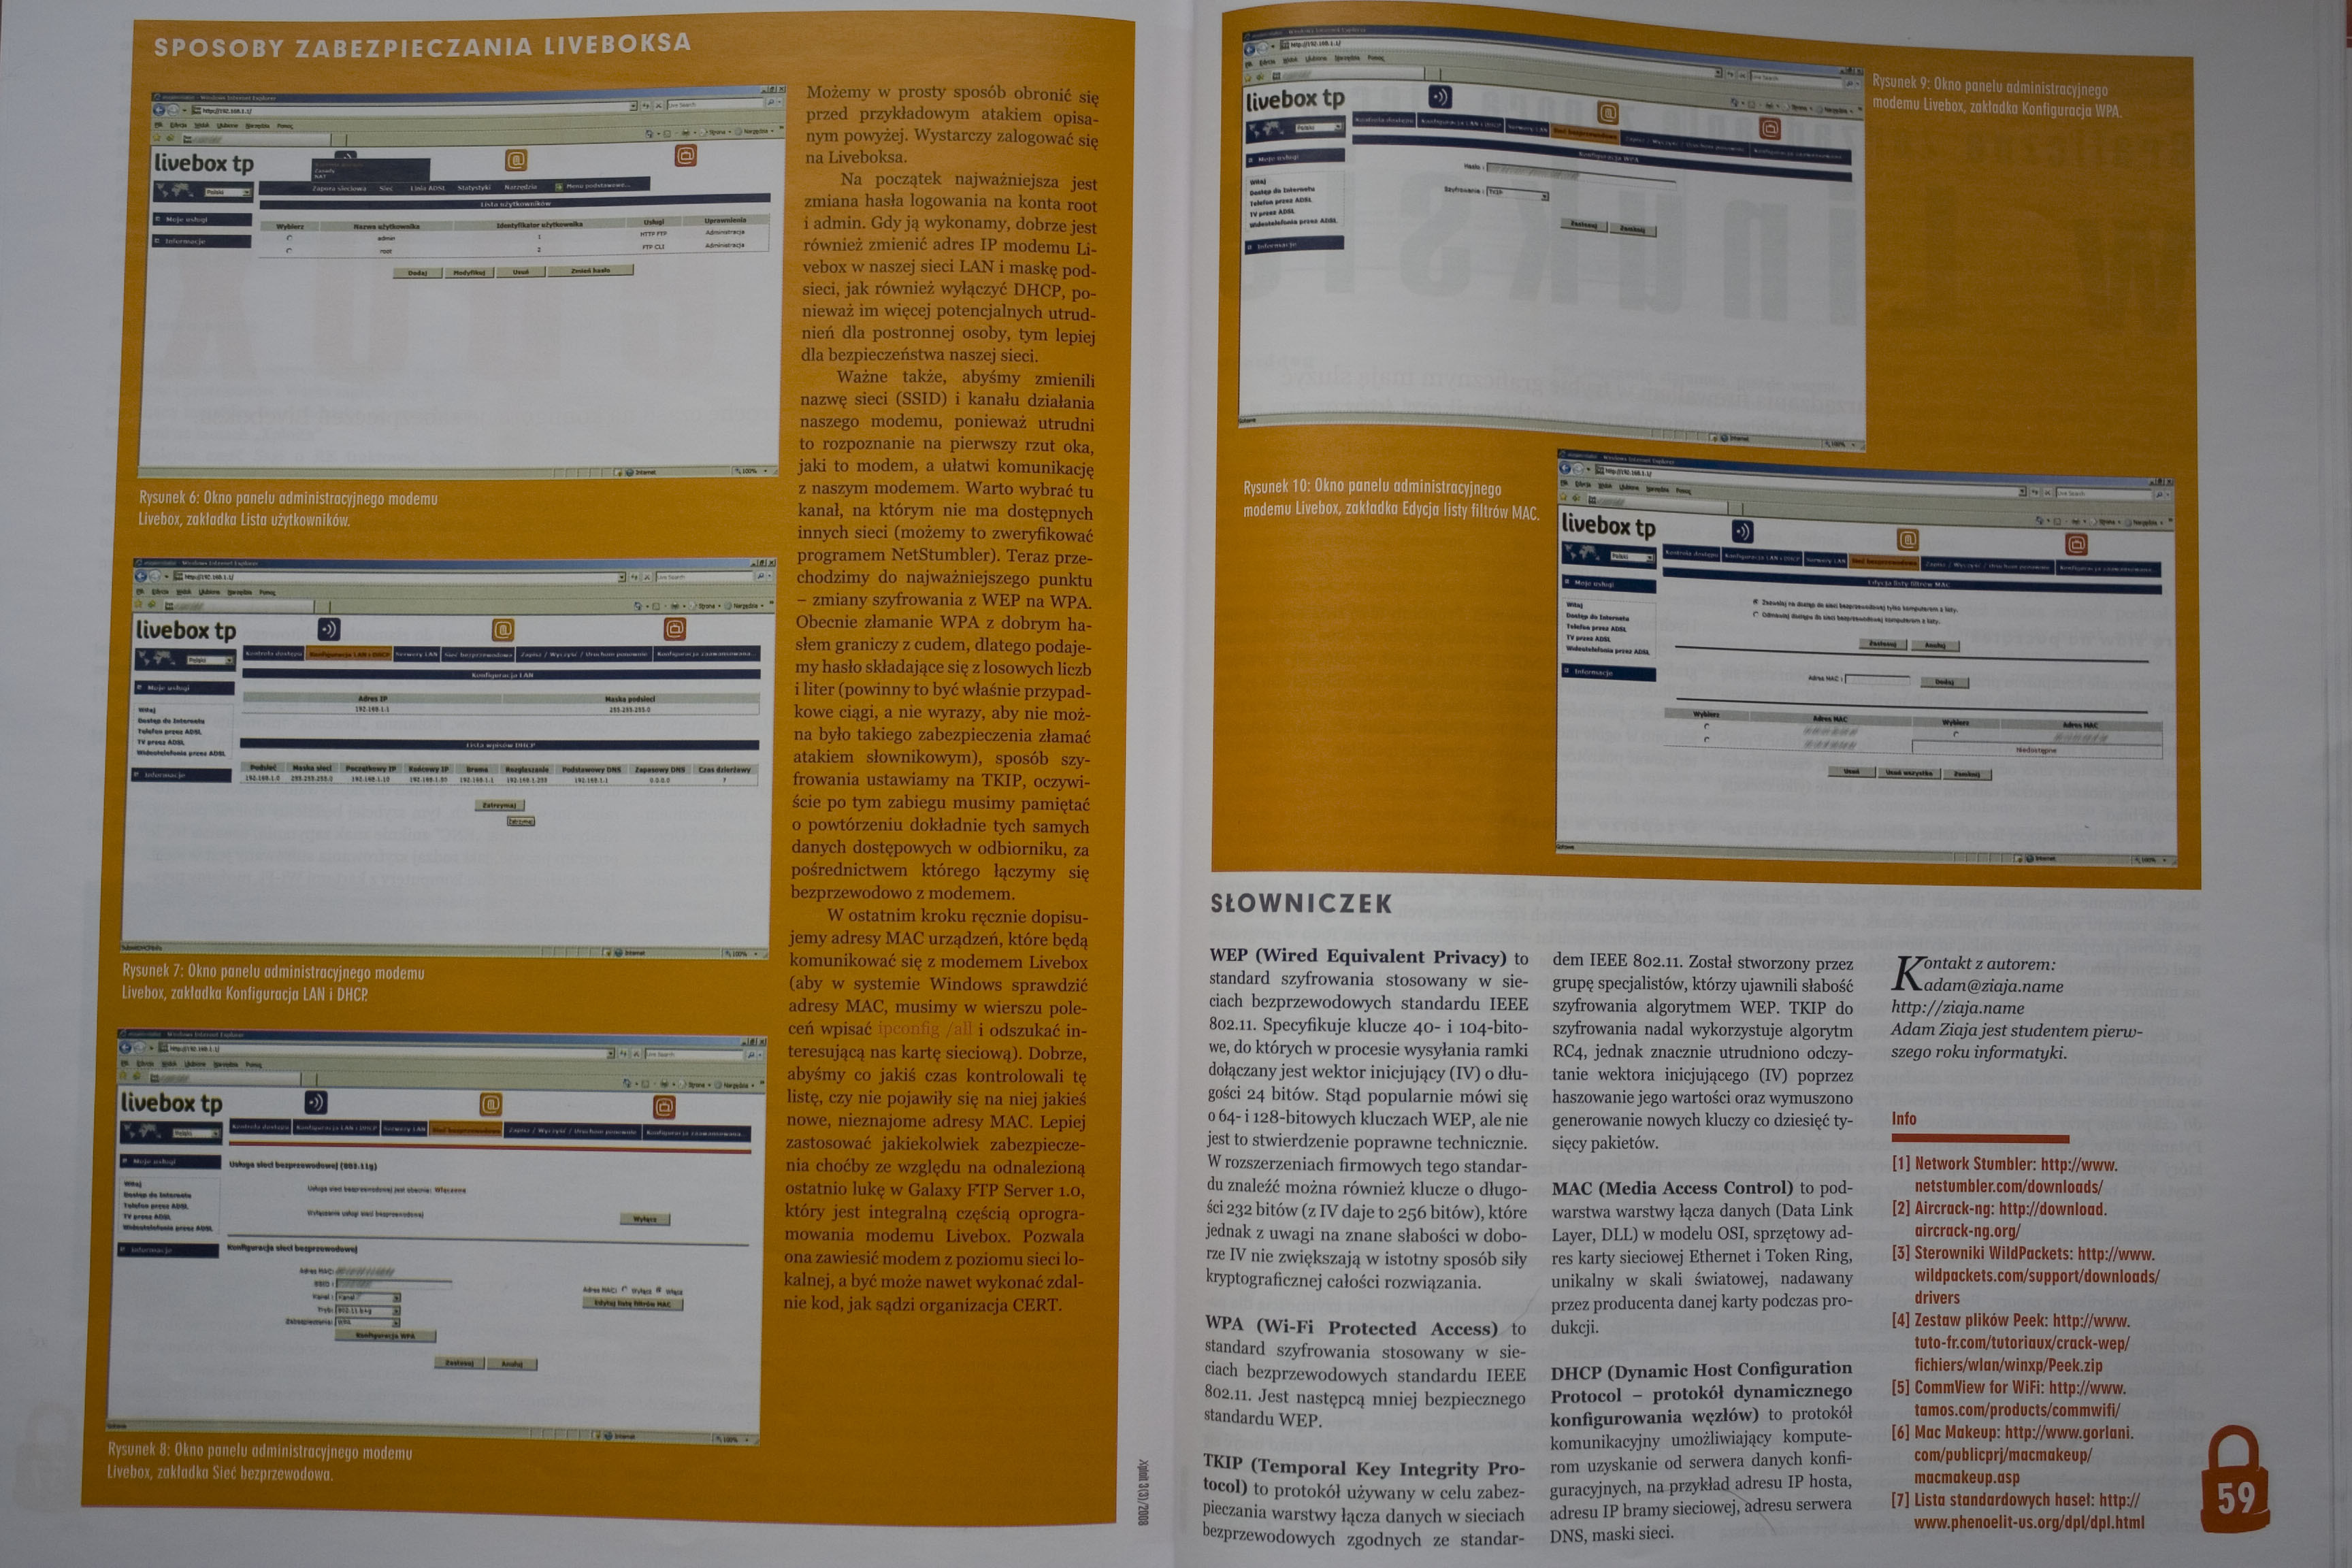
W 2008 roku w magazynie Xploit, wydawanym przez Linux New Media Polska, ukazał się jego artykuł Niebezpieczny Livebox. Opisał w nim scenariusz zdalnego, bezprzewodowego włamania do domyślnie skonfigurowanych routerów Livebox, oferowanych abonentom Neostrady.
W 2020 roku opublikował badanie działania ransomware Black Kingdom, wykorzystującego podatność CVE-2019-11510 w oprogramowaniu Pulse Secure VPN. Badanie omówiły serwisy BleepingComputer, który opublikował też jego komentarz, oraz SecurityWeek.
Publikacje i wystąpienia
W 2017 roku Wydawnictwo Naukowe PWN wydało jego monografię Praktyczna analiza powłamaniowa. Aplikacja webowa w środowisku Linux, poświęconą informatyce śledczej i reagowaniu na incydenty w systemie Linux. Książka ukazała się w serii Cyberbezpieczeństwo. Recenzentem naukowym był dr hab. inż. Jerzy Kosiński, profesor Wyższej Szkoły Policji w Szczytnie i biegły sądowy. Książkę zrecenzował także serwis NF.sec. Książka jest cytowana w literaturze naukowej, m.in. w publikacji o analizie ruchu sieciowego z 2022 roku w czasopiśmie Zeszyty Naukowe Pro Publico Bono. Patronat medialny nad publikacją objęły magazyny Programista i Linux Magazine, ISSA Polska, Fundacja Bezpieczna Cyberprzestrzeń, Instytut Informatyki Śledczej oraz serwisy Zaufana Trzecia Strona i Sekurak.
W 2019 roku opublikował badanie DNS based threat hunting and DoH (DNS over HTTPS). Opisał w nim wykrywanie zagrożeń na podstawie ruchu DNS oraz to, jak protokół DNS over HTTPS (DoH) pozwala omijać zabezpieczenia i mechanizmy wykrywania. Pokazał, że połączenie DoH z techniką domain fronting pozwala ukryć zapytania DNS w ruchu do popularnych domen, np. wysyłając je do serwerów DoH Google w połączeniu wyglądającym jak zwykły ruch do google.com, co omija blokowanie DoH po nazwie hosta. Do tego scenariusza odniósł się w comiesięcznym zestawieniu lektur firmy Splunk jej strateg bezpieczeństwa Ryan Kovar. Uznał tekst za dobre techniczne wprowadzenie dla zespołów obrony do tego, jak atakujący mogą za pomocą DoH obejść praktycznie wszystkie stosowane zabezpieczenia, i przyznał, że po jego lekturze próbował opracować sposób spójnego wykrywania DoH, co jego zdaniem będzie trudne.
Jest autorem rozdziału Bezpieczeństwo aplikacji webowych (s. 119–131) w pracy zbiorowej Przestępczość teleinformatyczna 2014, wydanej w 2015 roku przez Wyższą Szkołę Policji w Szczytnie oraz współautorem poradnika Bezpieczeństwo IT w kancelarii, opublikowanego przez stowarzyszenie ISSA Polska pod patronatem honorowym Naczelnej Rady Adwokackiej.
Występował jako prelegent na konferencjach branżowych i naukowych, m.in. Techniczne Aspekty Przestępczości Teleinformatycznej (TAPT) Wyższej Szkoły Policji w Szczytnie i Security Case Study Fundacji Bezpieczna Cyberprzestrzeń. W 2020 roku przedstawił podczas Lightning Sekurak Hacking Party prelekcję o ataku z wykorzystaniem kolizji DNS, w 2021 roku wystąpił na konferencji Infoblox Exchange z prelekcją Anti-anti-sandbox w ruchu sieciowym o wykrywaniu technik omijania piaskownic, a w 2024 roku na konferencji Sekurak Cyberstarter z prezentacją o threat huntingu.
Przypisy
- ↑ RED TEAM – KRS 0000718490. Rejestr.io. [dostęp 2026-09-09]. (pol.).
- 1 2 3 Biegli sądowi [online], Biuletyn Informacji Publicznej Sądu Okręgowego w Warszawie [dostęp 2026-09-25]., w tym Lista biegłych sądowych Sądu Okręgowego w Warszawie, stan na 4 września 2026 r. [online], Sąd Okręgowy w Warszawie, 4 września 2026 [dostęp 2026-09-25].
- 1 2 3 4 Zespół – Adam Ziaja, Prezes Zarządu [online], RED TEAM [dostęp 2026-08-24].. Spółka zarejestrowana w Krajowym Rejestrze Sądowym pod numerem KRS 0000718490 (wcześniej RED TEAM Sp. z o.o. Sp.k., KRS 0000720860).
- 1 2 3 Praktyczna analiza powłamaniowa. Aplikacja webowa w środowisku Linux, Wydawnictwo Naukowe PWN, ISBN 978-83-01-19347-8, OCLC 1000021213 [dostęp 2026-08-24].
- 1 2 Digital forensics – handbook, document for teachers [online], ENISA, 2013 [dostęp 2026-08-24] [zarchiwizowane z adresu 2022-09-17] (ang.).
- 1 2 Identifying and handling cybercrime traces – handbook, document for teachers [online], ENISA, 2013 [dostęp 2026-08-24] [zarchiwizowane z adresu 2022-07-17] (ang.).
- 1 2 Common Framework for Artifact Analysis Activities – handbook, document for teachers [online], ENISA, 2014 [dostęp 2026-08-24] [zarchiwizowane z adresu 2022-07-17] (ang.).
- 1 2 Paweł Srokosz, Przejęcie domen.pl związanych z atakiem BadWPAD [online], CERT Polska, 14 czerwca 2019 [dostęp 2026-08-24].
- 1 2 3 Piotr Zarzycki: Jak WPADnąć w pułapkę. CERT Orange. [dostęp 2026-10-01].
- 1 2 Anna Wasilewska-Śpioch, Jak pewien Polak mógł latami przejmować ruch milionów komputerów [online], Zaufana Trzecia Strona, 23 lipca 2019 [dostęp 2026-08-24].
- ↑ Cyber Europe 2014 [online], Rządowe Centrum Bezpieczeństwa [dostęp 2026-08-24] [zarchiwizowane z adresu 2016-11-09].
- ↑ Adam Ziaja – Cybersecurity Expert. Adam Ziaja. [dostęp 2026-10-03]. (ang.).
- ↑ Adam Ziaja, Maciej Grela: Bezprzewodowe (nie)bezpieczeństwo (TAPT 2016). SlideShare, 2016. [dostęp 2026-10-03].
- ↑ Spółka RTFS – lider threat huntingu. RTFS. [dostęp 2026-10-01].
- ↑ Security acknowledgments [online], Adobe [dostęp 2026-08-24] (ang.).
- ↑ Apple web server security acknowledgements, 2012. Apple. [dostęp 2026-10-01]. (ang.).
- 1 2 Past Sponsors [online], Harvard University – WorldMap [dostęp 2026-08-24] [zarchiwizowane z adresu 2024-06-04] (ang.).
- ↑ Responsible Vulnerability Disclosure [online], Netflix [dostęp 2026-08-24] [zarchiwizowane z adresu 2020-08-03] (ang.).
- ↑ Responsible disclosure [online], Nokia [dostęp 2026-08-24] [zarchiwizowane z adresu 2018-06-15] (ang.).
- ↑ CVE-2014-1695 [online], NIST National Vulnerability Database [dostęp 2026-08-24] (ang.).
- ↑ Security Advisory 2014-03 – XSS Issue [online], OTRS [dostęp 2026-08-24] [zarchiwizowane z adresu 2018-06-19] (ang.).
- ↑ OTRS Help Desk CVE-2014-2554 Clickjacking Vulnerability [online], SecurityFocus [dostęp 2026-08-24] [zarchiwizowane z adresu 2020-02-29] (ang.).
- ↑ CVE-2015-2149 [online], NIST National Vulnerability Database [dostęp 2026-08-24] (ang.).
- ↑ MyBB 1.8.4 Released – Feature Update, Security & Maintenance Release [online], MyBB, 15 lutego 2015 [dostęp 2026-10-01] (ang.).
- ↑ CVE-2019-10677 [online], NIST National Vulnerability Database [dostęp 2026-08-24] (ang.).
- ↑ CVE-2019-10677 Multiple Cross-Site Scripting (XSS) in DASAN Zhone ZNID (proof-of-concept) [online], RED TEAM [dostęp 2026-08-24] (ang.).
- ↑ Security vulnerability with proxy view and csrf/sessionid cookie [online], GeoNode [dostęp 2026-08-24] (ang.).
- 1 2 Adam Ziaja, BadWPAD, DNS suffix and wpad.pl / wpadblocking.com case [online], RED TEAM, 2 maja 2019 [dostęp 2026-08-28] (ang.).
- ↑ BadWPAD and wpad.pl / wpadblocking.com case (part 2) [online], RED TEAM, maj 2019 [dostęp 2026-08-24] (ang.).
- 1 2 Kacper Szurek, BadWPAD [online], security.szurek.pl [dostęp 2026-08-28].
- ↑ Z pomocą @redteampl przejęliśmy domeny w strefie.pl mogące zostać wykorzystane w podatności #BadWPAD [online], CERT Polska, 14 czerwca 2019 [dostęp 2026-08-24].
- ↑ Krajobraz bezpieczeństwa polskiego internetu. Raport roczny 2019 z działalności CERT Polska [online], CERT Polska, 2020, s. 58–63 [dostęp 2026-10-01].
- ↑ SANS Stormcast, 6 May 2019: Malicious WPAD Domains [online], SANS Internet Storm Center, 6 maja 2019 [dostęp 2026-08-24] (ang.).
- ↑ Elyssa Boulila, Marc Dacier, WPAD: Waiting Patiently for an Announced Disaster, „ACM Computing Surveys”, 55 (10), 2023, DOI: 10.1145/3565361 [dostęp 2026-09-09] (ang.).
- ↑ Adam Ziaja, Niebezpieczny Livebox, „Xploit” (3), 2008, s. 57–59, ISSN 1898-6218.. Skany artykułu: skan 1, skan 2. Opis czasopisma: Xploit : poznaj swojego wroga : bezpieczeństwo IT. Warszawa : Linux New Media Polska, 2008, nr 1–3. Katalog Biblioteki Narodowej. [dostęp 2026-10-03].
- ↑ Adam Ziaja: Black Kingdom ransomware (TTPs & IOC). RED TEAM, 2020-06-12. [dostęp 2026-10-01]. (ang.).
- ↑ Ionut Ilascu, Black Kingdom ransomware hacks networks with Pulse VPN flaws [online], BleepingComputer, 13 czerwca 2020 [dostęp 2026-08-24] (ang.).
- ↑ Ionut Arghire: ‘Black Kingdom’ Ransomware Operators Target Pulse Secure VPNs. SecurityWeek, 2020-06-16. [dostęp 2026-10-01]. (ang.).
- ↑ Przewodnik Bibliograficzny, R. 73 (85), nr 32 (13–19 sierpnia 2017) [online], Biblioteka Narodowa, 2017 [dostęp 2026-08-28].
- ↑ Praktyczna analiza powłamaniowa – recenzja wydawnicza (fragment) [online], Wydawnictwo Naukowe PWN [dostęp 2026-08-24].. Pełny tekst recenzji udostępniony przez autora książki: Jerzy Kosiński, Recenzja: Praktyczna analiza powłamaniowa. Aplikacja webowa w środowisku Linux [online], Adam Ziaja [dostęp 2026-08-24].
- ↑ dr hab. Jerzy Kosiński. OSINT Shadows Conference (Evention), 2025-11-26. [dostęp 2026-10-01]. (pol.).
- ↑ Recenzja: Praktyczna analiza powłamaniowa. Aplikacja webowa w środowisku Linux [online], NF.sec [dostęp 2026-08-24].
- ↑ Grzegorz Pilarski, Wybrane aspekty cyberbezpieczeństwa w organizacji w zakresie analizy ruchu sieciowego, „Zeszyty Naukowe Pro Publico Bono”, 1 (1), 2022, s. 119–130, DOI: 10.5604/01.3001.0016.1964 [dostęp 2026-09-09] (pol.).
- ↑ Adam Ziaja, DNS based threat hunting and DoH (DNS over HTTPS) [online], RED TEAM, kwiecień 2019 [dostęp 2026-08-24] (ang.).
- ↑ Ryan Kovar, Staff Picks for Splunk Security Reading April 2019 [online], Splunk, 1 maja 2019 [dostęp 2026-08-24] [zarchiwizowane z adresu 2020-11-12] (ang.).. Funkcja autora wpisu: Ryan Kovar – Staff Security Strategist [online], Splunk [dostęp 2026-08-24] [zarchiwizowane z adresu 2019-10-19] (ang.).
- ↑ Bezpieczeństwo aplikacji webowych / Adam Ziaja. W: Przestępczość teleinformatyczna 2014, s. 119–131. Katalog Biblioteki Narodowej. [dostęp 2026-10-01].
- ↑ Bezpieczeństwo IT w kancelarii. Poradnik [online], ISSA Polska [dostęp 2026-10-01] [zarchiwizowane z adresu 2018-06-23].. Strona pobierania: Bezpieczeństwo IT w kancelarii [online], ISSA Polska [dostęp 2026-10-01] [zarchiwizowane z adresu 2017-09-11].
- ↑ Security Case Study 2017 – program [online], Fundacja Bezpieczna Cyberprzestrzeń [dostęp 2026-08-24].
- ↑ Security Case Study 2018 – program [online], Fundacja Bezpieczna Cyberprzestrzeń [dostęp 2026-08-24].
- ↑ Security Case Study 2019 – program [online], Fundacja Bezpieczna Cyberprzestrzeń [dostęp 2026-08-24].
- ↑ Lightning Sekurak Hacking Party – agenda (Adam Ziaja, „Atak z wykorzystaniem kolizji DNS”) [online], Sekurak, 10 czerwca 2020 [dostęp 2026-08-24].. Nagranie: Atak z wykorzystaniem kolizji DNS – Adam Ziaja. YouTube. [dostęp 2026-10-01].
- ↑ Publications. Adam Ziaja. [dostęp 2026-10-01].. Nagranie: Anti-anti-sandbox w ruchu sieciowym – Adam Ziaja. YouTube. [dostęp 2026-10-01].
- ↑ Sekurak Cyberstarter – agenda (Adam Ziaja, „Łapaj cyberzbója! Czyli threat hunting w praktyce”) [online], Sekurak, 5 listopada 2024 [dostęp 2026-08-24].. Nagranie: Threat Hunting w praktyce – Adam Ziaja. YouTube. [dostęp 2026-10-01].